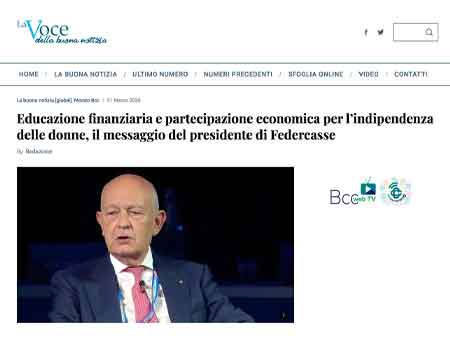
Educazione finanziaria e partecipazione economica per l’indipendenza delle donne, il messaggio del presidente di Federcasse

La Voce della buona notizia – di Redazione – Pubblicato: 31/03/2026

L’educazione finanziaria come leva di autonomia, partecipazione e cittadinanza economica. È questo il messaggio lanciato da Augusto dell’Erba nel convegno di Idee, donne del credito cooperativo. Un tema che riguarda non soltanto la gestione delle risorse personali, ma il modo stesso in cui le persone partecipano alla vita economica e sociale del Paese.
«L’educazione finanziaria, questo è importante sottolinearlo, non si limita ad essere un mezzo per gestire le proprie risorse, ma si pone come opportunità per edificare autonomia, fiducia e partecipazione», è stato ricordato durante l’incontro. Un percorso che assume una dimensione più ampia rispetto alla semplice conoscenza di strumenti bancari o finanziari. «È da questo fondamento che può scaturire un autentico progresso civile, economico e culturale, in grado di collocare la persona e la sua dignità al centro di un nuovo paradigma di sviluppo sostenibile ed equo», è stato sottolineato, «capace di sostenere il protagonismo attivo e consapevole delle donne e delle generazioni più giovani».
Augusto Dell’Erba ha evidenziato la dimensione strategica della questione. «È un tema strategico, quello della parità. Ogni anno viene svolto e declinato con modalità diverse e mi sembra particolarmente interessante che quest’anno ci sia questa collaborazione che prende tante forme e che vede protagoniste comunque le donne, le giovani socie, i soci della Fondazione Terzo Millennio e anche con un contributo ovviamente da parte di Federcasse».
Secondo Dell’Erba, l’educazione finanziaria è diventata oggi un passaggio essenziale per rafforzare l’autonomia delle persone e la loro partecipazione alla vita economica. «È un tema che è diventato essenziale. Lo ripeto, per promuovere l’autonomia, la partecipazione, la piena cittadinanza economica. E non è un caso che noi proponiamo insieme alle donne, alle giovani donne, ma anche ai giovani, ai giovani soci, di prendere questa leadership e questa responsabilità».
Nel quadro delle iniziative promosse dal sistema del Credito Cooperativo, l’alfabetizzazione finanziaria viene considerata un vero e proprio bene collettivo. «L’educazione finanziaria è un bene comune», ha affermato il presidente di Federcasse, «soprattutto caratterizzata, come lo fa il Credito Cooperativo, rappresenta una leva strategica essenziale di potenziamento sia individuale sia collettivo. Elevare l’alfabetizzazione finanziaria è particolarmente importante soprattutto quando ci sono difficoltà e anche incertezze».
Il punto centrale è la consapevolezza. «La consapevolezza significa non sudditanza, significa non dipendenza e quindi già un’educazione all’autonomia in generale. Ma l’autonomia, in particolare per quanto riguarda le questioni economiche, le questioni finanziarie, le questioni più semplicemente di rapporti con le banche, è veramente di grande attualità», ha spiegato Dell’Erba. Un impegno che il sistema delle Banche di Credito Cooperativo porta avanti attraverso numerose iniziative sul territorio. «Noi lo facciamo con uno stile, con un coinvolgimento e anche con una vastità di iniziative, con tanta creatività che emerge a tutti i livelli, cominciando dai territori».
La riflessione si inserisce in un contesto nel quale i dati mostrano ancora forti squilibri nelle competenze finanziarie tra uomini e donne e tra generazioni. Numeri che fotografano una realtà complessa e che richiedono un’azione educativa diffusa. «Sappiamo che c’è un triste primato soprattutto per quanto riguarda le donne con riferimento alle conoscenze finanziarie», è stato ricordato nel corso dell’incontro.
Secondo i dati di Edufin del Ministero dell’Economia e delle Finanze, soltanto il 22% delle donne italiane gode oggi di forme di indipendenza economica e autonomia. Una donna su tre è priva di un reddito proprio e meno della metà possiede una formazione adeguata in educazione finanziaria, contro il 65% degli uomini.
Il divario emerge anche nel mercato del lavoro e nelle condizioni economiche complessive. Il tasso di occupazione femminile si attesta al 59%, mentre le pensioni percepite dalle donne risultano mediamente inferiori del 36% rispetto a quelle degli uomini. «Pensate quanto è grave questo gap», è stato osservato durante il confronto.
Anche sul fronte dell’alfabetizzazione finanziaria generale il Paese presenta criticità. L’Italia si colloca infatti nella parte bassa delle classifiche internazionali, con un gender gap stabile di circa cinque punti: il livello di alfabetizzazione finanziaria è pari al 54% per le donne contro il 59% degli uomini.
Un quadro confermato anche da una recente ricerca finanziata dal Ministero delle Imprese e del Made in Italy e realizzata dalle associazioni dei consumatori. Lo studio evidenzia come il 53% degli uomini dichiari competenze finanziarie elevate, contro il 43,6% delle donne.
Ma le difficoltà riguardano anche le nuove generazioni. «I giovani sono più esposti», è stato sottolineato nel corso dell’incontro. Tra i ragazzi tra i 18 e i 24 anni solo il 50% tiene traccia delle proprie entrate e uscite, contro il 77% delle persone oltre i 65 anni. Ancora più significativo è il dato sulla comprensione degli strumenti finanziari: soltanto il 20% dei giovani tra i 18 e i 34 anni legge e comprende senza difficoltà le condizioni di prestiti, carte di credito e strumenti di pagamento digitali o elettronici.
Numeri che spiegano la scelta di rafforzare l’impegno educativo coinvolgendo non solo il mondo femminile ma anche i giovani soci delle realtà cooperative. L’obiettivo è costruire una comunità più consapevole e capace di affrontare le trasformazioni dell’economia contemporanea.
Per il sistema del Credito Cooperativo l’educazione finanziaria rappresenta dunque molto più di una competenza tecnica: è uno strumento di emancipazione personale e di crescita sociale. Un percorso che, mettendo al centro la persona e la sua dignità, punta a costruire una società più equa, partecipata e consapevole.
COMMISSIONE EUROPEA HACKERATA: RUBATI OLTRE 350 GB DI DATI

Sottratti oltre 350 GB di dati dai server cloud dell’istituzione: è il secondo episodio in pochi mesi, emergono gravi vulnerabilità digitali.

di Rossella Vitale – 29/03/2026 – www.tecnoandroid.it

Un attacco informatico ha colpito la Commissione Europea, compromettendo l’infrastruttura cloud che ospita la presenza web dell’istituzione sulla piattaforma Europa.eu. La notizia è arrivata direttamente da Bruxelles, dove hanno confermato che l’incidente è stato contenuto, ma non prima che l’autore della minaccia riuscisse a mettere le mani su oltre 350 GB di dati.
Stando a quanto emerso finora, le prime risultanze dell’indagine ancora in corso suggeriscono che i dati sottratti provengano dai siti web di Europa. La Commissione Europea ha dichiarato di star notificando tutti gli enti dell’Unione potenzialmente coinvolti nell’incidente. Non è stato ancora chiarito, però, come esattamente l’infrastruttura cloud sia stata violata. Quello che si sa è che l’attore malevolo sarebbe riuscito ad accedere ai siti di Europa e ai dati dei dipendenti attraverso uno degli account Amazon Web Services della Commissione.
Non è la prima volta: un precedente già a febbraio
La cosa che fa riflettere è che non si tratta nemmeno di un caso isolato. La Commissione Europea aveva già comunicato una violazione con impatto simile sui dati dei dipendenti nel mese di febbraio di quest’anno. Due episodi ravvicinati, insomma, che mettono in luce vulnerabilità serie nell’apparato digitale delle istituzioni europee.
Entrambe le violazioni, va detto, sembrano comunque meno gravi rispetto al famigerato attacco Salt Typhoon, quello che nel 2024 aveva preso di mira le compagnie di telecomunicazioni statunitensi. In quel caso gli hacker erano riusciti ad accedere ai dati degli smartphone di membri sia della campagna Trump che della campagna Harris, oltre che di altri funzionari governativi. Un livello di intrusione decisamente più profondo e con implicazioni geopolitiche enormi.
Il pacchetto cybersicurezza della Commissione Europea
Ed è proprio il contesto generale a rendere tutto questo particolarmente significativo. A gennaio 2026, la Commissione Europea ha presentato un nuovo Pacchetto Cybersicurezza pensato per affrontare problematiche di questo tipo. Il pacchetto delinea, tra le altre cose, nuove modalità con cui gli Stati membri dell’Unione Europea possono gestire aziende potenzialmente rischiose all’interno delle proprie catene di fornitura nel settore delle telecomunicazioni.
L’indagine sull’attacco informatico alla Commissione Europea è ancora in corso, e non è stato comunicato un calendario preciso per la divulgazione dei risultati completi. Resta da capire se i 350 GB di dati sottratti dalla piattaforma Europa.eu contengano informazioni sensibili o classificate, oppure se si tratti prevalentemente di materiale già accessibile pubblicamente. La notifica agli enti dell’Unione potenzialmente coinvolti è già partita, mentre la Commissione Europea non ha ancora fornito dettagli tecnici sulle specifiche vulnerabilità sfruttate nell’account Amazon Web Services compromesso.

Cybersicurezza, accordo tra Banca d’Italia e Guardia di Finanza: insieme contro gli attacchi informatici

L’accordo prevede lo scambio di informazioni finalizzate a prevenire e contrastare incidenti informatici e attacchi cyber

www.frosinonenews.eu
Redazione – 29 Marzo 2026

La Banca d’Italia e la Guardia di Finanza hanno siglato un accordo di collaborazione in materia di cybersicurezza che mira a rafforzare l’efficacia delle azioni di prevenzione e protezione dagli attacchi informatici, valorizzando le competenze e le capacità delle due istituzioni.
L’accordo – sottoscritto dal Direttore Generale della Banca d’Italia, Luigi Federico Signorini, e dal Capo di Stato Maggiore del Comando Generale della Guardia di Finanza, Gen. D. Giuseppe Arbore – prevede lo scambio di informazioni finalizzate a prevenire e contrastare incidenti informatici che riguardano gli ambiti di interesse delle rispettive Istituzioni, anche attraverso la definizione di campagne di sensibilizzazione sulle tematiche di cybersecurity.
L’intesa prevede, inoltre, la condivisione di report informativi relativi a tecniche, tattiche e procedure di attacco o tecnologie di prevenzione e protezione dalle minacce cyber. È altresì prevista la partecipazione di rappresentanti di ciascuna Istituzione alle attività formative e agli eventi di reciproco interesse, finalizzati allo sviluppo di competenze specialistiche in materia di evoluzione dei rischi informatici e delle connesse attività di prevenzione e contrasto.

Polizia e smartphone: stretta sull’accesso ai dati con le nuove regole UE

29 Marzo 2026 | Autore: Paolo Florio www.startupmagazine.it

La Legge di delegazione europea 2025 introduce tutele su privacy, riparazione dei beni e lotta alle querele temerarie. Ecco tutte le novità.
L’Italia aggiorna il proprio ordinamento per allinearsi agli standard europei in settori che spaziano dalla vita digitale alla tutela dell’ambiente. Con l’approvazione definitiva del Senato dell’11 marzo 2026, la Legge di delegazione europea 2025diventa il motore di una profonda trasformazione normativa. Non si tratta di una semplice formalità burocratica, ma di un atto che ridefinisce il confine tra i poteri dello Stato e la libertà dei cittadini. La regola generale che emerge è chiara: la tecnologia e i mercati devono evolvere nel rispetto della dignità individuale. Dalla maggiore protezione dei contenuti negli smartphone durante le indagini, fino al diritto di riparare i propri elettrodomestici, il provvedimento punta a bilanciare l’efficienza della sicurezza pubblica con i diritti inviolabili della persona e le esigenze dei consumatori moderni.
Smartphone e indagini: accesso ai dati solo con il via libera del giudice
Una delle novità più significative riguarda il rapporto tra le autorità di polizia e i nostri dispositivi elettronici. La legge impone al Governo di riscrivere le regole per l’acquisizione di messaggi, foto e file contenuti in smartphone e computer durante le inchieste (art. 5). Il principio cardine è la proporzionalità: l’accesso ai dati deve essere circoscritto in base alla gravità del reato. Ad esempio, non si potrà più “setacciare” un telefono per un illecito minore senza solidi motivi. Salvo casi di urgenza estrema, sarà obbligatorio un controllo preventivo da parte di un giudice o di un organismo amministrativo indipendente (sentenza Corte di giustizia europea 4 ottobre 2024, causa C-548/21). Questo significa che la polizia giudiziaria dovrà ottenere un’autorizzazione specifica che giustifichi l’intrusione nella memoria digitale del cittadino, adeguando così il codice di procedura penale ai criteri di riservatezza stabiliti a Lussemburgo.
Diritto alla riparazione: stop all’obsolescenza e nuove tutele online
Il provvedimento interviene anche nella vita quotidiana dei consumatori con il recepimento della direttiva sul diritto alla riparazione (direttiva 2024/1799). La legge delega il Governo a creare sistemi che rendano più facile e conveniente aggiustare i prodotti invece di buttarli. Nascerà una piattaforma online europea per mettere in contatto chi ha bisogno di un intervento tecnico con i professionisti del settore. L’Italia dovrà stabilire regole precise per i casi in cui il riparatore non rispetti gli impegni, armonizzando queste norme con il Codice del consumo. Un esempio pratico riguarda la garanzia post-vendita: se un elettrodomestico si rompe, il consumatore avrà strumenti più forti per pretendere il ripristino del bene invece della sostituzione forzata, riducendo così l’impatto ambientale e i costi per le famiglie.
Cybersicurezza: requisiti più severi per tutti i prodotti digitali
La protezione dagli attacchi informatici diventa un obbligo per chiunque metta sul mercato prodotti dotati di elementi digitali. Il Governo deve ora attuare il Cyber Resilience Act (regolamento UE 2024/2847), che fissa standard di sicurezza minimi per software e hardware. L’Agenzia per la cybersicurezza nazionale (ACN) assumerà il ruolo di autorità di vigilanza, con il potere di controllare che i prodotti venduti in Italia non abbiano falle pericolose. La legge stanzia fondi significativi, oltre 2 milioni di euro per l’anno corrente, per potenziare queste attività. Viene inoltre introdotto un sistema di allerta condivisa e mutuo soccorso tra i paesi membri per rispondere alle emergenze informatiche su vasta scala (Cyber Solidarity Act), trasformando la sicurezza digitale da un onere dei singoli a una difesa collettiva.
Querele temerarie: scudo legale per giornalisti e attivisti civili
Per tutelare la partecipazione pubblica e la libertà di stampa, l’Italia recepisce le norme contro le azioni SLAPP (direttiva 2024/1069). Si tratta di cause legali intentate con l’unico scopo di intimidire chi svolge inchieste o attività di attivismo civile, sommergendoli di spese legali. La nuova disciplina prevede strumenti processuali per permettere ai giudici di bloccare sul nascere questi procedimenti quando risultano manifestamente infondati.
In sintesi, i pilastri di questa tutela sono:
l’individuazione immediata delle finalità intimidatorie della causa;
la possibilità di una chiusura anticipata del processo; la previsione di sanzioni per chi abusa dello strumento giudiziario per soffocare il dissenso.
Ambiente e fauna: nuove regole per la tutela del lupo e dei rifiuti
Il capitolo ambientale è molto dettagliato e tocca temi sentiti nelle zone rurali. Il Governo deve adeguare la normativa sulla protezione del lupo (direttiva 2025/1237), che passa da specie “strettamente protetta” a “protetta”. Questa modifica permette una gestione più flessibile della convivenza tra fauna selvatica e attività umane, come l’allevamento. Sul fronte dei rifiuti, arrivano nuove regole per gli imballaggi (regolamento UE 2025/40), con obiettivi ambiziosi di riutilizzo. L’Italia avrà otto mesi per definire le autorità competenti e il sistema delle sanzioni. Viene inoltre creato un portale pubblico gratuito per la consultazione dei dati ambientali degli impianti industriali, garantendo trasparenza totale sulle emissioni e l’inquinamento prodotto dalle fabbriche.
Proprietà industriale e investimenti nei settori strategici
Per favorire la competitività delle imprese, la legge semplifica la protezione di disegni e modelli (direttiva 2024/2823). Sarà introdotta una procedura amministrativa rapida per dichiarare nulli i diritti registrati impropriamente, evitando lunghe battaglie nei tribunali. Parallelamente, lo Stato punta sulle tecnologie pulite con il Net-Zero Industry Act. Lo Sportello unico delle attività produttive (SUAP) diventerà l’unico punto di contatto per le autorizzazioni dei progetti a zero emissioni, garantendo tempi certi e corsie preferenziali per gli investimenti strategici. Anche la finanza sostenibile avrà un supervisore: la Consob vigilerà sulla trasparenza dei rating ESG, assicurando che le valutazioni di sostenibilità delle aziende siano veritiere e basate su criteri oggettivi.

Basta uno sticker su Telegram per hackerarti! L’RCE critica da 9.8 è senza patch

Di Carolina Vivianti 28/03/2026 www.redhotcyber.com

C’è qualcosa di profondamente inquietante in questa vulnerabilità: non serve cliccare, non serve aprire nulla. Basta ricevere. I ricercatori della Zero Day Initiative (ZDI) di Trend Micro hanno identificato una falla di tipo Remote Code Execution con punteggio CVSS 9.8 che colpisce Telegram su Android e Linux.
Il vettore è sorprendente nella sua banalità: sticker animati. File multimediali costruiti ad arte che, una volta recapitati, attivano automaticamente l’esecuzione di codice malevolo. Nessuna conferma, nessuna azione dell’utente. Il sistema li elabora per generare anteprime, ed è proprio lì che si consuma l’attacco.
Il risultato? L’attaccante può ottenere il controllo del dispositivo. Non parliamo solo di accesso superficiale: messaggi, contatti, sessioni attive. Tutto potenzialmente esposto. È una porta spalancata, e non è nemmeno visibile. L’allerta è stata diramata dallo CSIRT dell’Agenzia per la Cybersicurezza Italiana. La vulnerabilità è stata scoperta da Michael DePlante (@izobashi) of TrendAI Zero Day Initiative.
Prodotti colpiti e dettagli tecnici
Le versioni interessate sono chiare e circoscritte:
Telegram per Android
Telegram per Linux
Non si tratta di un bug marginale. La natura 0-click lo rende estremamente pericoloso, soprattutto in contesti dove la comunicazione è continua e automatizzata.


Non sono stati forniti indicatori di compromissione (IoC), il che complica ulteriormente l’individuazione di eventuali attacchi già avvenuti.
Mitigazioni: tra compromessi e scelte drastiche
Qui le cose si fanno scomode. Le contromisure non sono eleganti, ma necessarie. Per gli utenti business, la prima linea di difesa è ridurre la superficie di attacco: limitare la ricezione di messaggi solo ai contatti fidati o utenti Premium. Una scelta che impatta la comunicazione, certo, ma riduce il rischio.
Per l’utenza generale, il discorso cambia. Le impostazioni di disattivazione del download automatico non bastano. Il parsing degli sticker avviene comunque, a livello di sistema. Quindi? Due opzioni. Nessuna perfetta: Disinstallare temporaneamente l’applicazione oppure utilizzare Telegram Web tramite browser aggiornati. La seconda soluzione sfrutta l’architettura sandbox dei browser moderni, che offre un livello di isolamento maggiore rispetto al client nativo. Non è una panacea, ma è meglio di niente.
Va però chiarito un punto che spesso sfugge quando si parla di vulnerabilità critiche. Nel contesto della Zero Day Initiative, gli exploit non circolano liberamente e non vengono trattati come merce da vendere al miglior offerente (ad es. broker zeroday o PSOA). Il programma impone regole precise: la scoperta viene gestita in modo responsabile, con processi di disclosure controllata e con l’obiettivo di arrivare a una correzione del problema (tramite la Coordinated Vulnerability Disclosure CVD).
È una dinamica molto diversa da quella dei mercati underground. Lì vulnerabilità di questo tipo possono diventare veri asset criminali, capaci di generare guadagni enormi. Exploit zero-click affidabili, soprattutto su piattaforme di comunicazione diffuse, possono valere milioni di euro nel circuito clandestino. Ed è proprio per evitare questo scenario che programmi come la Zero Day Initiative esistono: spostare queste scoperte dentro un perimetro regolamentato, dove il rischio viene gestito prima che finisca nelle mani sbagliate.

Ciao, sono Caterina! 👋
Sono qui per rispondere alle tue domande su risparmio, investimenti, economia e finanza.